Die wichtigste Klarstellung vorab: Eine gute KI-Richtlinie soll KI im Unternehmen nicht verhindern, sondern sicher nutzbar machen. Sie legt fest, welche Daten in welche Systeme dürfen, nach welchen Kriterien KI-Tools ausgewählt werden und wer für Ergebnisse verantwortlich bleibt. Entscheidend ist dabei nicht das Dokument allein. Erst gemeinsam mit geeigneten Tools, Schulungen und klaren Ansprechpersonen entsteht ein Rahmen, in dem Mitarbeitende KI sinnvoll einsetzen können und das Unternehmen seine Risiken beherrscht.
Eine KI-Richtlinie sollte zuerst erklären, was erlaubt ist
Viele Unternehmen denken bei Richtlinien zunächst an Verbote. Für den praktischen KI-Einsatz ist die umgekehrte Perspektive deutlich hilfreicher.
Mitarbeitende sollten schnell erkennen können, welche Anwendungen erlaubt sind und unter welchen Bedingungen sie diese nutzen dürfen. Sonst entsteht bei jeder einzelnen Aufgabe dieselbe Unsicherheit. Darf ich diesen Text in ein KI-System eingeben? Darf ich einen Kundenvertrag zusammenfassen lassen? Welches Tool darf ich dafür verwenden?
Bleiben diese Fragen unbeantwortet, gibt es zwei typische Reaktionen. Entweder der komplette Verzicht auf sinnvolle KI-Nutzung aus Unsicherheit oder die eigenständige Suche nach einer Lösung. Zweiteres endet nicht selten in der Nutzung eins öffentlich verfügbaren Tools, ohne dass Datenschutz, Informationssicherheit oder Vertragsbedingungen geprüft wurden.
Eine gute Richtlinie schafft deshalb einen verständlichen und nutzbaren Korridor. Sie sagt nicht nur Nein, sondern macht ein sicheres Ja möglich.
KI-Risiken entstehen im Kontext
Eine Richtlinie sollte nicht um einzelne Produktnamen herum gebaut werden, denn KI-Produkte, Modelle und Funktionen ändern sich dafür zu schnell.
Robuster sind Regeln, die sich an Daten, Einsatzzweck und möglichen Auswirkungen orientieren.
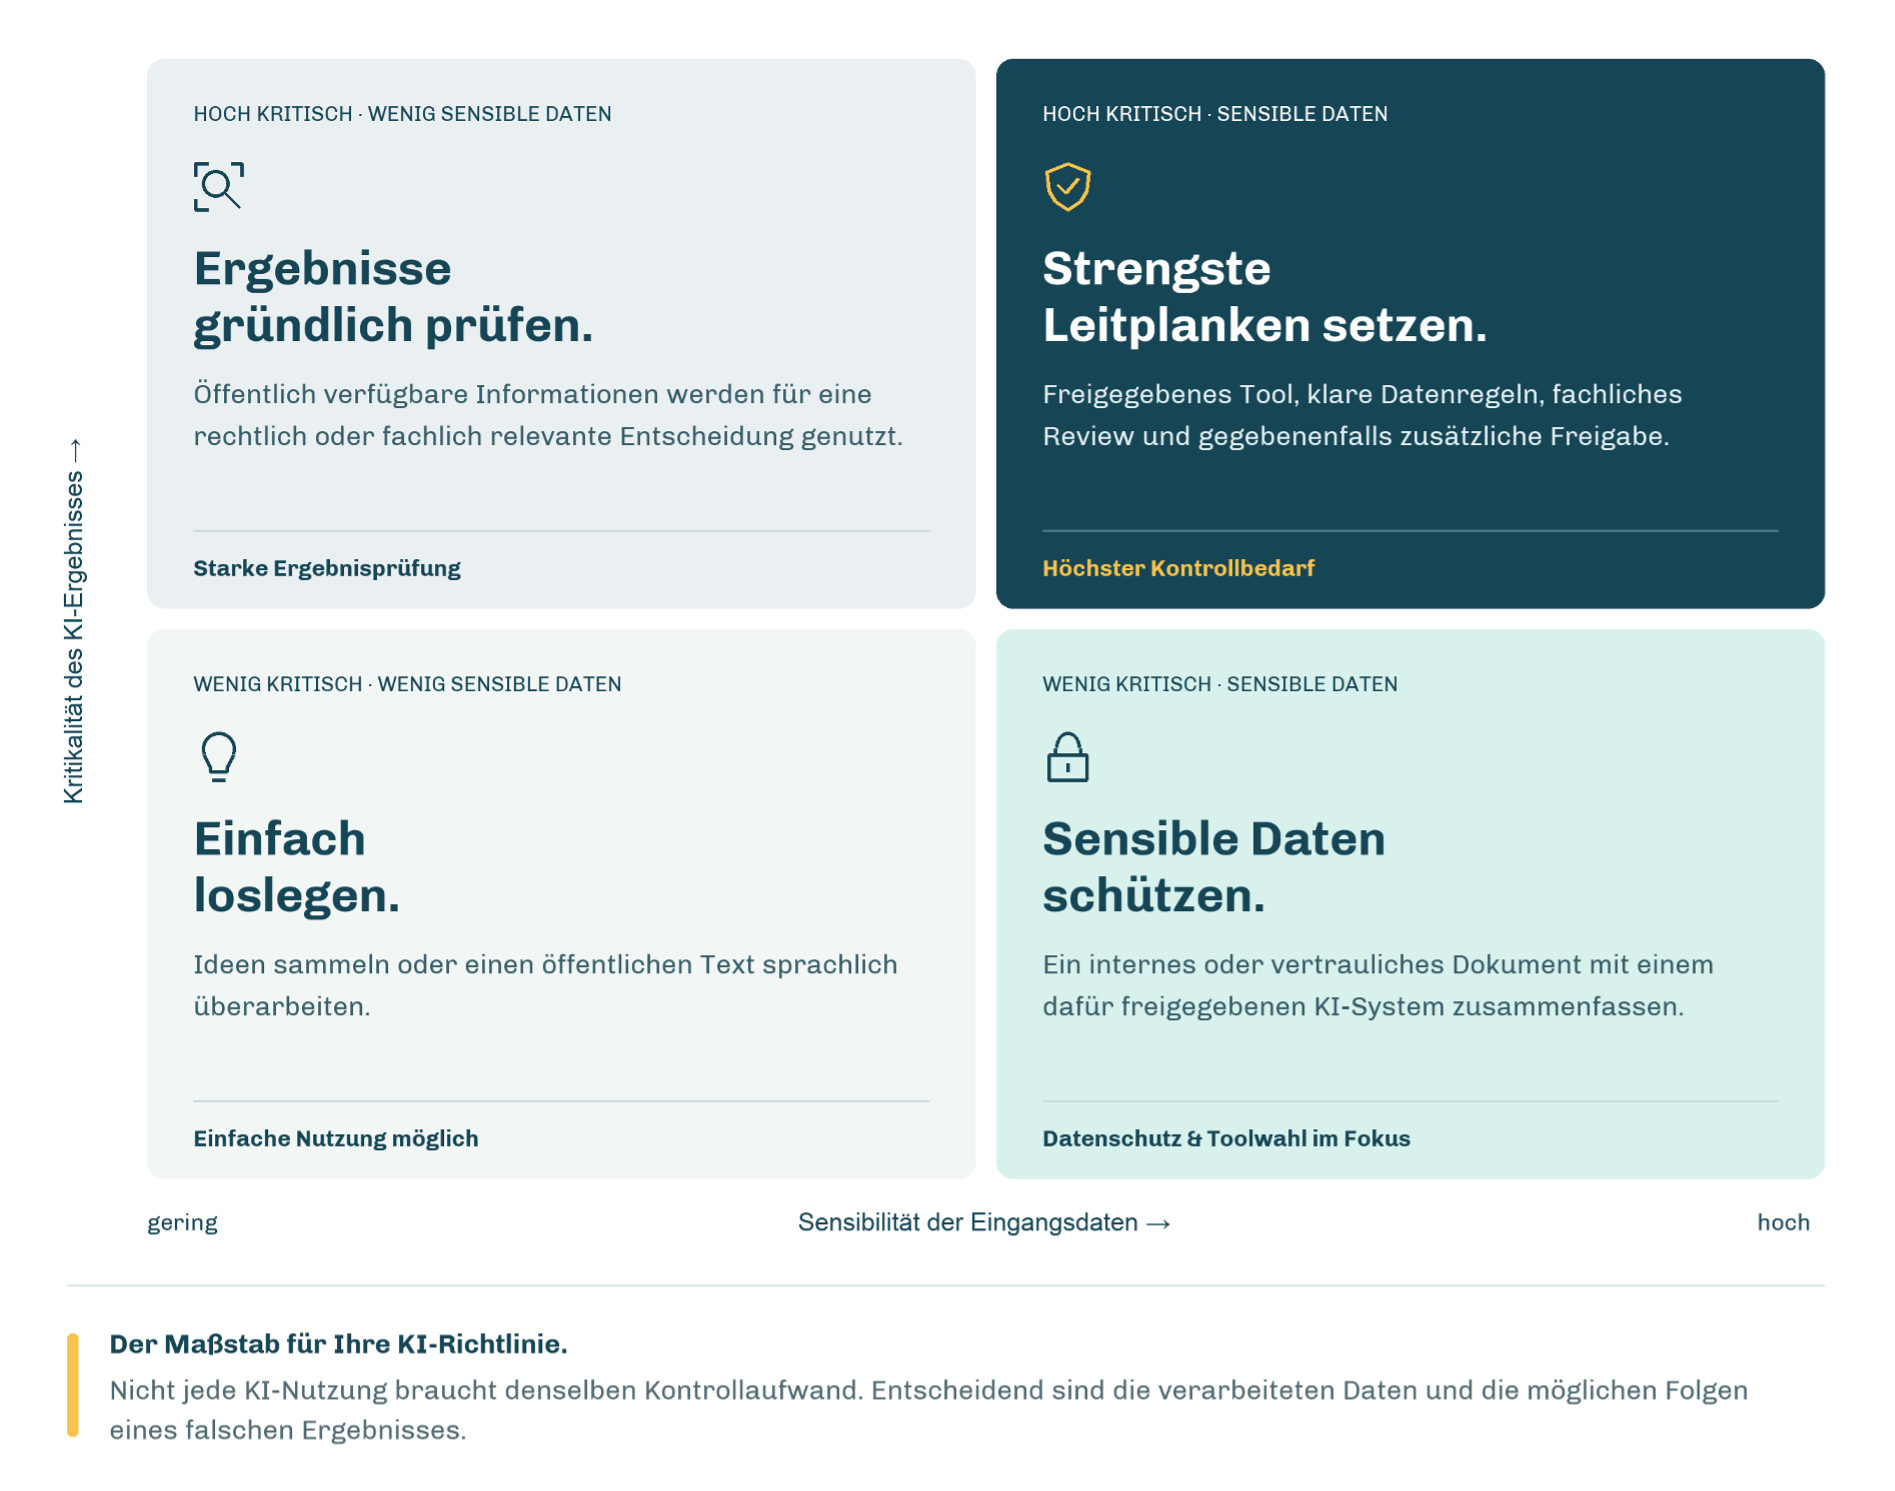
Eine einfache Frage lautet zunächst, welche Informationen verarbeitet werden. Öffentlich verfügbare Informationen sind anders zu behandeln als interne Unterlagen, personenbezogene Daten, Geschäftsgeheimnisse oder vertrauliche Kundendaten. Bei personenbezogenen Daten gelten auch beim Einsatz von KI die Anforderungen des Datenschutzrechts. Unternehmen müssen deshalb unter anderem klären, auf welcher Grundlage Daten verarbeitet werden und welche Rolle der jeweilige Anbieter dabei übernimmt. Der Europäische Datenschutzausschuss weist ausdrücklich darauf hin, dass der Einsatz von KI datenschutzrechtliche Fragen aufwirft.
Die zweite Frage betrifft das Ergebnis. Ein fehlerhafter Entwurf für einen internen Workshop hat andere Folgen als eine falsche Vertragsauskunft, eine Entscheidung über Bewerbungen oder automatisch erzeugter Programmcode in einem sicherheitskritischen System.
Damit ergeben sich zwei zentrale Achsen einer praxistauglichen KI-Richtlinie. Wie sensibel sind die Eingangsdaten und wie kritisch ist das Ergebnis?
Was gehört in eine KI-Richtlinie?
Der genaue Umfang und vorrangig Aufwand hängt stark vom Unternehmen ab. Einige Inhalte sollten jedoch fast immer geregelt sein.
Geltungsbereich und Zweck
Mitarbeitende müssen wissen, wann die Richtlinie greift. Dazu gehört insbesondere, ob sie für alle KI-Systeme im Arbeitskontext gilt und wie mit privat angelegten Accounts oder neuen Diensten umzugehen ist.
Regeln für unterschiedliche Datenklassen
Die Richtlinie sollte verständlich festlegen, welche Arten von Daten in welchen Systemen verarbeitet werden dürfen.
Statt abstrakter Formulierungen helfen konkrete Kategorien. Dazu können öffentliche Informationen, interne Informationen, personenbezogene Daten und besonders vertrauliche Daten gehören. Wichtig ist, dass Mitarbeitende ihre täglichen Dokumente und Informationen diesen Kategorien tatsächlich zuordnen können.
Kriterien für zugelassene KI-Tools
Nicht jeder neue Dienst braucht einen eigenen Absatz in der Richtlinie. Sinnvoller ist ein nachvollziehbarer Prüfmaßstab.
Dazu gehören unter anderem die Datenverwendung des Anbieters, mögliche Nutzung von Eingaben für das Training, Speicherorte, Vertragsbedingungen, Datenschutz, Zugriffsmöglichkeiten und technische Sicherheitsmaßnahmen. Das BSI empfiehlt beim Einsatz generativer KI ebenfalls eine risikobasierte Betrachtung der eingesetzten Modelle und Systeme.
Zusätzlich spielt die Alltagstauglichkeit eine entscheidene Rolle. Ein zentral bereitgestelltes, gut integriertes Werkzeug erleichtert nicht nur Governance. Es senkt auch die Hürde für Mitarbeitende und ermöglicht gemeinsamen Wissensaufbau.
Verantwortung für KI-Ergebnisse
Das Verständnis des Unternehmens, das KI einführt sollte grundsätzlich folgenden Gedanken beinhalten: Eine KI kann zuarbeiten – Verantwortung übernehmen kann sie nicht.
Wer ein KI-Ergebnis verwendet, muss deshalb abhängig vom Risiko prüfen, ob es fachlich korrekt und für den vorgesehenen Zweck geeignet ist. Generative Modelle können überzeugende Antworten erzeugen, obwohl einzelne Aussagen falsch sind. Ebenso können bestehende Verzerrungen in Daten in den Ausgaben eines Modells sichtbar werden.
Gerade die überzeugende Form der Antworten ist selbst ein Risiko. Das BSI beschreibt diesen Effekt als Automation Bias. Nutzende können KI-Ausgaben zu stark vertrauen und Ergebnisse ungeprüft übernehmen.
Die Richtlinie sollte deshalb festlegen, wann eine einfache Plausibilitätsprüfung genügt und wann zusätzliche Kontrollen notwendig sind.
Ein klarer Prozess für neue Anwendungsfälle
Keine Richtlinie kann jeden zukünftigen KI-Einsatz vorhersehen, und das sollte auch gar nicht der Anspruch sein.
Vielmehr braucht es einen einfachen Weg für Situationen, die noch nicht geregelt sind. Mitarbeitende sollten wissen, an wen sie sich wenden können, wenn sie ein neues Tool einsetzen oder einen ungewöhnlichen Anwendungsfall umsetzen möchten. Besonders riskante Anwendungen benötigen gegebenenfalls eine Prüfung durch IT, Datenschutz, Informationssicherheit oder weitere zuständige Stellen.
Wie das im Arbeitsalltag aussieht
Ein Teammitglied erhält ein umfangreiches Kundendokument und möchte sich mit KI eine Zusammenfassung erstellen lassen.
Ohne Richtlinie muss selbst abschätzt werden, ob das Dokument in einen beliebigen Dienst hochladen werden darf.
Mit einer guten Richtlinie werden hingegen vier einfache Fragen beantwortet:
- Welche Daten enthält das Dokument?
- Darf diese Datenklasse mit KI verarbeitet werden?
- Welches freigegebene Tool erfüllt die dafür notwendigen Anforderungen?
- Wie intensiv muss ich die erzeugte Zusammenfassung prüfen?
Dasselbe Prinzip funktioniert in der Softwareentwicklung. Ein Coding Assistant kann in kurzer Zeit brauchbaren Code erzeugen. Er kennt jedoch nicht automatisch alle fachlichen Anforderungen, Sicherheitsvorgaben oder Edge Cases eines Projekts. Je größer die möglichen Auswirkungen eines Fehlers sind, desto wichtiger wird deshalb das Review durch einen Menschen.
Richtlinie und KI-Kompetenz gehören zusammen
Das beste Regelwerk hilft wenig, wenn Mitarbeitende es nicht verstehen oder im Arbeitsalltag nicht anwenden können.
Diese Verbindung ist inzwischen auch regulatorisch relevant. Artikel 4 des EU AI Act verpflichtet Anbieter und Betreiber von KI-Systemen dazu, Maßnahmen zur Förderung der KI-Kompetenz der Personen zu ergreifen, die in ihrem Auftrag mit diesen Systemen arbeiten. Dabei sollen unter anderem Vorkenntnisse, Erfahrung, Ausbildung und der Nutzungskontext berücksichtigt werden. Die Regel gilt seit dem 2. Februar 2025. Nach einer Anpassung im Jahr 2026 schreibt Artikel 4 kein bestimmtes individuelles Kompetenzniveau vor, die Pflicht zu entsprechenden Maßnahmen besteht aber weiterhin.
Eine PDF im Intranet ist deshalb kein Ersatz für Befähigung.
Mitarbeitende müssen verstehen, warum bestimmte Daten nicht in beliebige Systeme gehören, warum eine plausible KI-Antwort falsch sein kann und wann sie ein Ergebnis überprüfen oder einen Anwendungsfall eskalieren sollten.
Schulungen sollten diese Fragen anhand echter Arbeitssituationen vermitteln. Genau dort zeigt sich, ob eine Richtlinie funktioniert.
Nicht jede KI-Nutzung ist kennzeichnungspflichtig
Neben der internen Nutzung können weitere Anforderungen entstehen, wenn KI nach außen sichtbar eingesetzt wird.
Artikel 50 des EU AI Act enthält beispielsweise Transparenzpflichten für bestimmte KI-Systeme. Dazu gehören unter bestimmten Voraussetzungen Systeme, die direkt mit natürlichen Personen interagieren, sowie Vorgaben rund um künstlich erzeugte oder manipulierte Inhalte. Welche konkrete Pflicht greift, hängt vom jeweiligen System und seinem Einsatzzweck ab.
Eine Unternehmensrichtlinie sollte deshalb nicht versuchen, sämtliche Rechtsfragen pauschal in wenigen Sätzen zu lösen. Sie sollte vielmehr festlegen, welche Anwendungsfälle eine zusätzliche rechtliche oder fachliche Prüfung benötigen.
Eine Musterrichtlinie ist ein Ausgangspunkt, keine fertige Lösung
Vorlagen können helfen, keinen wichtigen Bereich zu vergessen. Einfach übernommen werden sollten sie nicht.
Die IHK Schwaben stellt beispielsweise eine Muster-KI-Richtlinie bereit und empfiehlt ausdrücklich, bei der Einführung zunächst den eigenen Bedarf zu analysieren, relevante Stakeholder einzubeziehen und die Regeln regelmäßig zu überprüfen.
Das ist wichtig, weil zwei Unternehmen trotz gleicher Software völlig unterschiedliche Risiken haben können. Entscheidend sind ihre Daten, Prozesse, Kund, regulatorischen Anforderungen und tatsächlichen KI-Anwendungsfälle.
Eine KI-Richtlinie ist daher kein allgemeines Compliance-Dokument, das möglichst vollständig klingen muss. Sie ist eine konkrete Arbeitsanweisung für den eigenen Umgang mit KI.
So können Unternehmen mit einer KI-Richtlinie starten
Der erste Schritt sollte keine mehrseitige Richtlinie sein, sondern eine Bestandsaufnahme. Unternehmen sollten zunächst verstehen, wo Mitarbeitende KI bereits einsetzen und wo sie sich Unterstützung wünschen.
Danach lassen sich Anwendungen und Daten nach Risiken ordnen. Daraus entstehen wenige verständliche Grundregeln.
Parallel sollten geeignete Standardwerkzeuge bereitgestellt werden. Für neue Tools braucht es transparente Prüfkriterien und einen möglichst einfachen Freigabeprozess.
Anschließend müssen die Regeln gemeinsam mit den Mitarbeitenden in konkrete Arbeitssituationen übersetzt werden. Dazu gehören Schulungen, Beispiele und klare Ansprechpartner.
Zum Schluss braucht die Richtlinie eine verantwortliche Rolle und einen regelmäßigen Review. KI-Systeme, Anbieter und Funktionen verändern sich zu schnell, um ein Regelwerk einmal zu veröffentlichen und anschließend mehrere Jahre unverändert zu lassen.
Eine gute KI-Richtlinie schafft damit nicht zusätzliche Bürokratie. Richtig umgesetzt reduziert sie Unsicherheit. Mitarbeitende wissen, was sie tun dürfen, Unternehmen können Risiken gezielt adressieren und sinnvolle KI-Anwendungen müssen nicht jedes Mal neu grundsätzlich diskutiert werden.
Hinweis: Die rechtlichen Hinweise in diesem Artikel dienen der allgemeinen Einordnung aus IT-Sicht und ersetzen keine Rechtsberatung im Einzelfall.
Sie möchten klare Leitplanken für den KI-Einsatz schaffen?
Wir unterstützen Sie dabei, bestehende KI-Nutzung einzuordnen, sinnvolle Regeln abzuleiten und technische sowie organisatorische Maßnahmen so zusammenzubringen, dass Ihre Mitarbeitenden KI im Alltag tatsächlich nutzen können. Sprechen Sie mit uns über Ihre aktuellen Anwendungsfälle und wir schauen gemeinsam, welcher Rahmen für Ihr Unternehmen sinnvoll ist. Das Erstgespräch ist für Sie kostenlos.
Über den Autor: Als ISB der they consulting GmbH fokussiert sich Benedict Blümel auf die sichere und zugleich performante Implementierung von KI-Lösungen in mittelständischen Unternehmen.